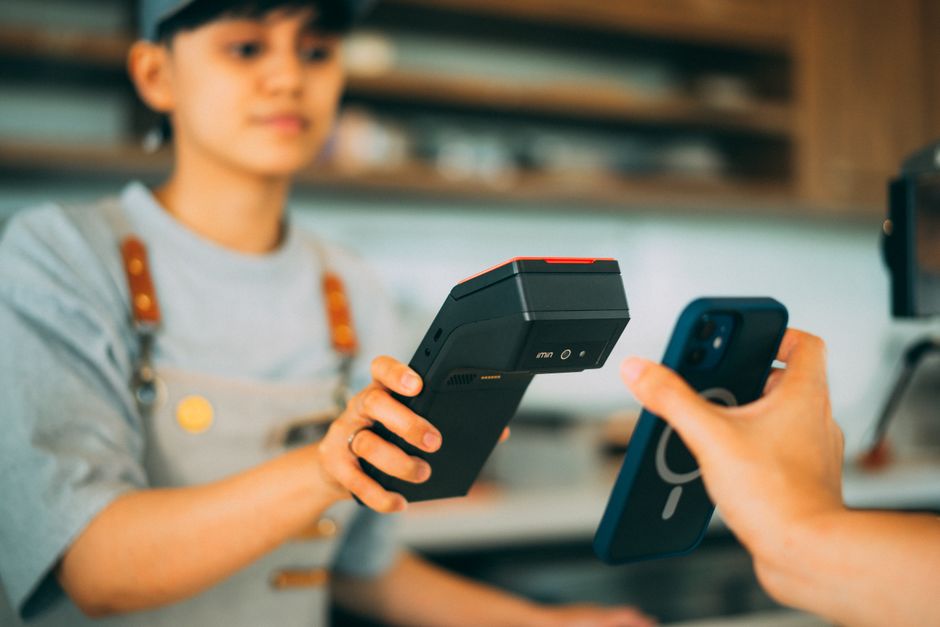
Setiap pagi di gerbang Transjakarta, ribuan orang melakukan hal yang sama: menempelkan kartu atau ponsel ke mesin pembaca, mendengar bunyi "tut", lalu berjalan masuk. Prosesnya berlangsung kurang dari satu detik dan hampir tidak ada yang memikirkan apa yang terjadi di dalamnya. Padahal di rentang waktu sesingkat itu, ada pertukaran energi dan data yang cukup rumit — dan pemahaman soal ini yang membedakan pengguna yang bisa melindungi diri dari penipuan berbasis NFC dengan yang tidak.
Yang sebenarnya terjadi dalam sepersepuluh detik
NFC atau Near Field Communication bukan sekadar "Bluetooth versi pendek". Perbedaan mendasarnya ada pada cara energi berpindah. Mesin pembaca di gerbang tol, minimarket, atau pintu kantor terus-menerus memancarkan medan elektromagnetik pada frekuensi 13,56 MHz. Ketika sebuah kartu uang elektronik didekatkan, kumparan antena tipis di dalam kartu itu menangkap medan tersebut dan mengubahnya menjadi listrik lewat prinsip induksi.
Inilah sebabnya kartu e-money tidak punya baterai namun tetap bisa "berbicara". Chip di dalamnya baru hidup pada saat berada dalam medan pembaca, mengirim balasan dengan memodulasi beban pada medan yang sama, lalu mati lagi begitu dijauhkan. Standar yang mengatur percakapan ini, ISO/IEC 14443, membatasi jarak kerja efektif hanya sekitar empat sentimeter. Batasan itu bukan kelemahan, melainkan fitur keamanan: tidak ada mekanisme pairing, tidak ada kata sandi, jadi kedekatan fisik itu sendiri yang berfungsi sebagai bukti bahwa pengguna memang berniat bertransaksi.
Satu chip, tiga peran berbeda
Chip NFC di ponsel modern bisa berganti peran tergantung aplikasi yang memanggilnya. Ketika seseorang menempelkan kartu e-toll ke belakang ponsel untuk mengecek saldo atau menyelesaikan proses top up, ponsel berperan sebagai pembaca — ia yang memancarkan medan dan kartu yang menjawab. Peran ini terbalik total saat pengguna membayar di kasir dengan dompet digital: ponsel justru menyamar sebagai kartu, meniru respons yang biasanya diberikan chip kartu fisik. Mode inilah yang disebut emulasi kartu, dan ia menjadi dasar semua layanan bayar-dengan-ponsel.
Peran ketiga jarang disadari padahal paling banyak ditemui: membaca tag pasif. Stiker NFC seukuran koin yang ditempel di poster promosi, kartu nama, atau papan informasi museum sebenarnya hanya menyimpan beberapa ratus byte data — biasanya sebuah tautan. Ketika ponsel mendekat, tautan itu terbaca dan sistem menawarkan untuk membukanya. Sederhana, tetapi justru di titik ini celah sosial mulai terbuka, karena pengguna tidak pernah melihat isi tag sebelum ponselnya bereaksi.
Mengapa nomor kartu Anda tidak ikut terkirim
Kekhawatiran paling umum soal pembayaran nirkontak adalah nomor kartu tersadap di udara. Pada praktiknya, transaksi nirkontak yang mengikuti standar industri tidak mengirimkan nomor kartu asli. Yang dikirim adalah token atau nomor pengganti, disertai kriptogram — kode sekali pakai yang dihasilkan chip untuk setiap transaksi. Jika seseorang berhasil merekam sinyalnya, kriptogram tersebut sudah kedaluwarsa dan tidak bisa dipakai ulang.
Adapun soal transaksi kecil yang tidak meminta PIN, itu bukan kelalaian teknis melainkan keputusan kebijakan. Bank Indonesia sebagai otoritas sistem pembayaran mengatur ambang nominal dan mekanisme verifikasi pemegang kartu, termasuk lewat ketentuan mengenai uang elektronik dan alat pembayaran menggunakan kartu. Di atas ambang tertentu, PIN kembali diwajibkan. Untuk saldo uang elektronik yang tersimpan di kartu maupun aplikasi, batas maksimum dan kewajiban penyelenggara untuk terdaftar juga mengacu pada Peraturan Bank Indonesia tentang uang elektronik — sehingga pengguna sebaiknya memastikan penerbit dompet digitalnya terdaftar di BI dan/atau berizin OJK sebelum menyimpan dana dalam jumlah besar.
Celah yang benar-benar dipakai penipu
Dalam praktik penipuan digital di Indonesia, kerugian nyaris selalu bermula dari rekayasa sosial, bukan penyadapan gelombang radio. Pola yang berulang: korban dihubungi lewat WhatsApp oleh pihak yang mengaku petugas bank atau penyedia layanan, lalu diminta memasang berkas aplikasi (.apk) di luar toko resmi dengan alasan "pembaruan sistem" atau "verifikasi kartu". Aplikasi itu kemudian meminta izin akses NFC dan SMS. Begitu korban menempelkan kartunya ke ponsel, data yang terbaca dikirim ke penyerang, sementara akses SMS memungkinkan kode OTP disadap tanpa korban sadar. Kartu tidak pernah dicuri, PIN tidak pernah ditebak — korban menyerahkan seluruh rantai verifikasi itu sendiri.
Pengumpulan dan pemrosesan data kartu semacam ini jelas melanggar ketentuan perlindungan data pribadi dalam UU No. 27 Tahun 2022 tentang Pelindungan Data Pribadi, yang mewajibkan persetujuan yang sah dan tujuan yang spesifik dalam setiap pemrosesan data. Badan Siber dan Sandi Negara (BSSN) berulang kali mengingatkan bahaya pemasangan aplikasi dari sumber tidak resmi, sementara Kementerian Komunikasi dan Digital menyediakan kanal aduan konten dan penipuan online. Jika dana sudah berpindah, rekening penerima dapat dilaporkan melalui cekrekening.id, dan pengaduan layanan keuangan disampaikan ke bank penerbit serta layanan konsumen OJK di nomor 157.
Kebiasaan kecil yang menutup risiko
- Aktifkan NFC hanya saat dipakai; di banyak ponsel, saklarnya ada di panel pengaturan cepat bersama Wi-Fi dan Bluetooth.
- Tolak permintaan memasang aplikasi di luar Google Play atau App Store, apa pun alasannya, terutama jika aplikasi itu meminta izin NFC dan SMS sekaligus.
- Pastikan layar terkunci dengan PIN atau biometrik, karena emulasi kartu pada umumnya baru bisa berjalan setelah perangkat dibuka.
- Periksa notifikasi transaksi dan riwayat saldo secara berkala; selisih kecil yang berulang sering menjadi tanda pertama penyalahgunaan.
- Jangan menempelkan kartu ke tag atau stiker NFC asing yang tidak jelas asalnya.
NFC pada akhirnya adalah teknologi yang jangkauannya sengaja dibuat pendek agar aman. Titik lemahnya bukan pada gelombang radio sepanjang empat sentimeter itu, melainkan pada keputusan yang diambil pengguna dalam beberapa detik saat menerima telepon dari orang yang mengaku petugas resmi.