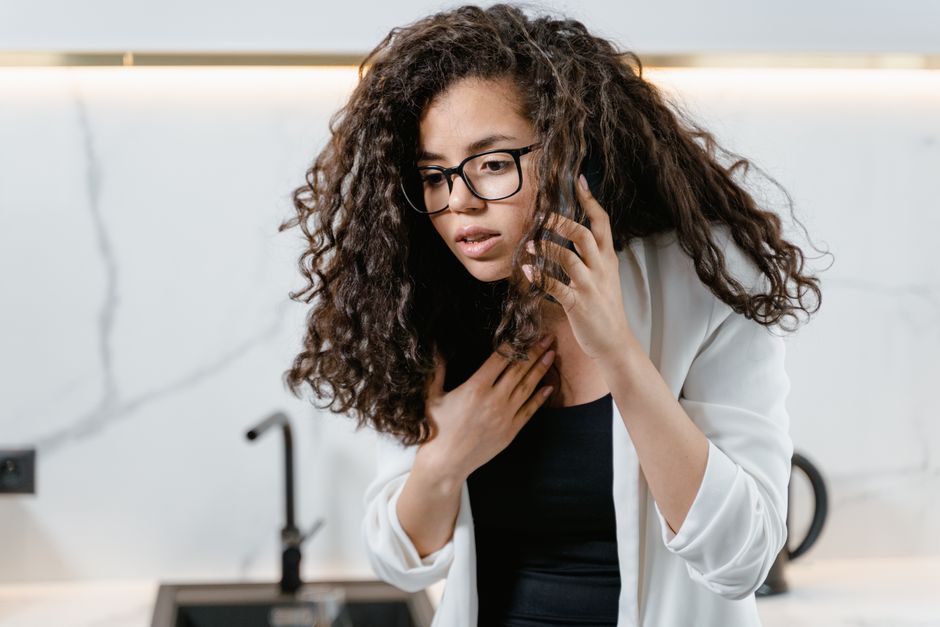
Pukul sembilan pagi, telepon berdering. Suara di seberang tenang dan sopan, menyebut nama lengkap penerima, empat digit terakhir nomor kartu, bahkan nominal transaksi terakhir di sebuah marketplace. Ia mengaku dari bagian keamanan bank dan mengabarkan ada percobaan transaksi mencurigakan senilai belasan juta rupiah. "Untuk membatalkannya, Bapak akan menerima kode enam digit. Sebutkan kodenya agar transaksi bisa kami blokir." Dalam waktu kurang dari dua menit, saldo rekening berpindah — bukan karena kata sandi berhasil ditebak, bukan karena sistem bank dibobol, melainkan karena korban menyerahkan sendiri kode OTP-nya.
Itulah wajah paling khas dari social engineering: rekayasa sosial yang menyerang manusia, bukan mesin. Peretasan teknis memerlukan celah pada perangkat lunak; rekayasa sosial cukup memanfaatkan tiga hal yang dimiliki hampir semua orang — rasa panik, rasa segan terhadap otoritas, dan keinginan untuk cepat menyelesaikan masalah.
Riset kecil yang membuat cerita terdengar masuk akal
Yang membuat modus itu berhasil bukan kepiawaian berbicara semata, melainkan pekerjaan rumah yang dilakukan pelaku sebelum menelepon. Data yang dipakai untuk membangun kepercayaan sering kali berasal dari sumber terbuka: unggahan media sosial yang memperlihatkan boarding pass, foto paket yang masih menampilkan label alamat, daftar rekan kerja di platform profesional, hingga struktur organisasi kantor yang dipajang di situs resmi. Sebagian lain berasal dari kebocoran data yang beredar di forum gelap.
Dari serpihan-serpihan itu pelaku menyusun "naskah". Ia tahu nama atasan korban, tahu korban baru saja belanja daring, tahu anak korban bersekolah di mana. Ketika detail-detail itu disebutkan lebih dulu, otak korban otomatis menyimpulkan bahwa penelepon adalah pihak resmi — padahal informasi tersebut justru dikumpulkan untuk menciptakan kesimpulan itu.
Perlu dicatat, mengumpulkan dan menggunakan data pribadi orang lain secara melawan hukum bukan perkara sepele. Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi (UU PDP) mengancam perbuatan memperoleh atau mengungkapkan data pribadi yang bukan miliknya dengan pidana penjara hingga lima tahun dan denda miliaran rupiah. Sementara penipuan yang dilakukan lewat sarana elektronik dapat dijerat UU ITE beserta perubahannya, khususnya ketentuan tentang berita bohong dan penipuan dalam transaksi elektronik.
Empat pola yang paling sering dijumpai di Indonesia
Pola pertama adalah pretexting bernuansa otoritas, seperti skenario telepon "petugas bank" di atas. Variannya berkembang: penelepon mengaku petugas pajak, kurir bea cukai yang menahan paket, atau operator seluler yang menawarkan upgrade kartu. Titik akhirnya selalu sama — kode OTP, nomor kartu, atau permintaan menginstal aplikasi pendukung.
Pola kedua adalah file APK berkedok dokumen. Korban menerima pesan WhatsApp berisi berkas bernama "Resi Paket J&T.apk", "Surat Undangan Pernikahan.apk", atau "Tagihan PLN.apk". Begitu dipasang, aplikasi itu meminta izin membaca SMS dan notifikasi. Sejak saat itu pelaku tidak perlu lagi menelepon: setiap kode OTP yang masuk langsung diteruskan diam-diam ke perangkat mereka. Korban baru sadar ketika saldo dompet digital atau rekeningnya terkuras.
Pola ketiga menyasar dunia kerja, dikenal sebagai business email compromise. Staf keuangan menerima pesan dari akun yang meniru gaya bicara direktur — biasanya di luar jam kerja, dengan alasan sedang rapat dan tidak bisa ditelepon — meminta transfer segera ke rekening "vendor baru". Tekanan hierarki membuat prosedur verifikasi dilewati.
Pola keempat berjalan lambat: penipuan berbasis hubungan, mulai dari kedekatan romantis daring hingga ajakan investasi di grup pesan instan. Di sini pelaku tidak menekan, justru bersabar berminggu-minggu membangun kepercayaan sebelum menyodorkan "peluang" yang tampak menguntungkan.
Kenapa OTP menjadi titik lemah utama
Bank Indonesia dan Otoritas Jasa Keuangan berulang kali menegaskan prinsip yang sederhana: tidak ada petugas bank, penyelenggara jasa keuangan, maupun regulator yang berwenang meminta PIN, kata sandi, kode CVV, atau OTP nasabah dalam bentuk apa pun — baik lewat telepon, pesan singkat, maupun tautan. Setiap permintaan semacam itu, tanpa pengecualian, adalah upaya penipuan. Pesan ini penting karena mayoritas kasus pembobolan rekening ritel bukan hasil peretasan sistem perbankan, melainkan penyerahan kredensial secara sukarela oleh nasabah yang sedang panik.
Jeda sepuluh detik dan jalur verifikasi resmi
Pertahanan paling efektif justru bukan teknologi, melainkan kebiasaan menunda. Rekayasa sosial hidup dari urgensi; begitu korban diberi waktu berpikir, cerita pelaku biasanya runtuh. Karena itu, tutup dulu telepon, lalu hubungi ulang lewat nomor resmi yang tertera di kartu debit atau aplikasi resmi — bukan nomor yang dikirimkan penelepon.
Beberapa langkah lain yang praktis diterapkan:
- Periksa nomor rekening tujuan sebelum mentransfer melalui layanan cekrekening.id yang dikelola Kementerian Komunikasi dan Digital, untuk melihat apakah rekening pernah dilaporkan terkait tindak pidana.
- Laporkan nomor telepon atau WhatsApp penipu ke layanan Aduan Nomor (159) milik Komdigi, dan konten penipuan ke aduankonten.id.
- Untuk dugaan penipuan investasi atau entitas keuangan ilegal, gunakan kontak resmi OJK di nomor 157 atau kanal WhatsAppnya.
- Nonaktifkan opsi "instal aplikasi dari sumber tidak dikenal" di ponsel Android, dan jangan pernah membuka berkas berekstensi .apk dari pesan pribadi.
- Gunakan autentikasi dua faktor berbasis aplikasi authenticator atau kunci fisik, yang tidak bisa diteruskan pelaku semudah kode SMS.
- Sepakati "kata sandi keluarga" — satu frasa rahasia untuk memverifikasi identitas saat ada telepon darurat mengatasnamakan kerabat, termasuk yang memakai tiruan suara berbasis kecerdasan buatan.
Badan Siber dan Sandi Negara dalam laporan lanskap keamanan siber tahunannya secara konsisten menempatkan phishing dan penipuan daring sebagai salah satu aduan insiden terbanyak di Indonesia. Angka itu menyampaikan pesan yang tidak nyaman namun berguna: sistem boleh diperkuat berlapis-lapis, tetapi selama satu manusia masih bisa dibujuk menyebutkan enam digit angka lewat telepon, lapisan itu tidak berarti banyak. Kewaspadaan yang tenang, bukan kecanggihan perangkat, yang menutup celah terakhir.